

— FUERZAS DE SEGURIDAD Y GOBIERNO
Forense digital y formación técnica
Creada por quienes formaron a las unidades cíber nacionales de Israel.
Del análisis forense digital al OSINT, de la comprensión ofensiva al ICS/SCADA: la misma metodología práctica, ahora disponible para las fuerzas de seguridad y los organismos gubernamentales europeos.
DESDE OCT. 2015 · CON LA CONFIANZA DE GOBIERNOS
— PARA QUIÉN ES
Formación especializada para las unidades que defienden las instituciones públicas, a los ciudadanos y las infraestructuras críticas.
// FUERZAS DE SEGURIDAD
Unidades de investigación de ciberdelitos
Policía nacional, fuerzas regionales, policía judicial. Forense digital, OSINT, investigación de redes, gestión forense de evidencias.
// GOBIERNO Y DEFENSA
Equipos cíber gubernamentales y militares
Agencias de seguridad nacional, unidades cíber militares, CERT gubernamentales. Defensa de infraestructuras críticas, threat hunting, respuesta a incidentes a escala nacional.
// INTELIGENCIA
Inteligencia y contraterrorismo
Unidades de ciberinteligencia, equipos cíber de contraterrorismo. OSINT, perfilado de actores de amenaza, tradecraft operativo en una plataforma controlada y air-gapped.
— TRAYECTORIA
Una década de trabajo con agencias nacionales.
No es un lanzamiento reciente. Es una trayectoria continua, en Israel y en el extranjero, que incluye una colaboración con las Naciones Unidas.
Estos son hitos, no la lista completa.
2016
El programa cibernético nacional de un gobierno extranjero.
Contratados para construir desde cero la capacidad cibernética de una nación: la defensa enseñada de la única forma que funciona, aprendiendo cómo opera un atacante para saber exactamente qué se protege y dónde. El mismo método de «atacar para defender» que seguimos enseñando hoy a unidades policiales y de defensa. De esta colaboración nació también Cyberium, creado para servir a un Estado, no en un laboratorio.

2017
La primera confianza: el IDF y la Policía de Israel.
El IDF adoptó Cyberium para la formación interna de sus unidades cibernéticas —un intensivo de siete meses— y la Policía hizo lo mismo. Dos de los entornos de formación más exigentes del país, ambos sobre una plataforma con apenas un año de vida. El año en que la apuesta por lo práctico quedó validada.

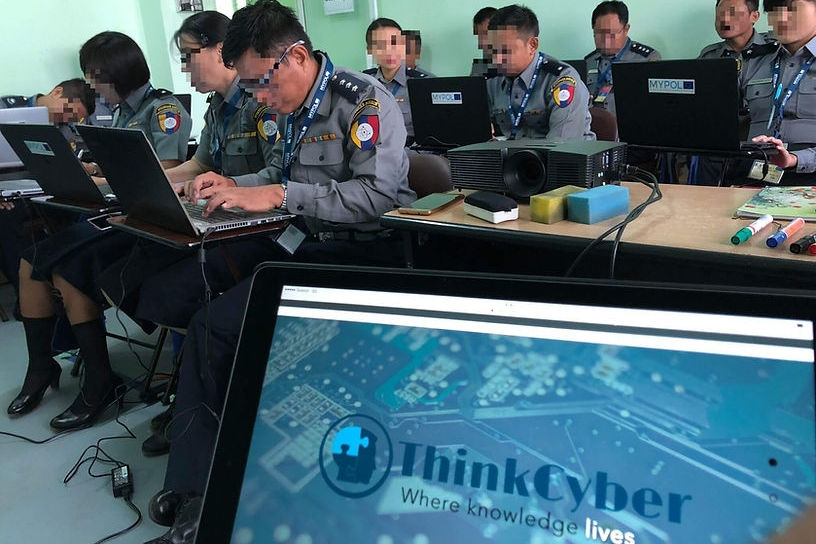
2018 · NACIONES UNIDAS · MYANMAR
Formación de una fuerza cibernética extranjera, bajo un programa de la ONU.
ThinkCyber se incorporó a una iniciativa de las Naciones Unidas para reforzar la ciberseguridad nacional de Myanmar, con el encargo de formar a la fuerza cibernética del país en análisis forense digital: las competencias para investigar y responder a amenazas complejas. La prueba de que el método viaja: un gobierno extranjero, un mandato de la ONU y trabajo práctico desde el primer día.
2019 · UNIDAD HOSHEN DEL IDF · SCADA CTF
Un desafío de defensa nacional sobre la red de control de un ferrocarril.
Más de 100 cibersoldados, junto con la unidad Lahav 433 de la policía y el Ministerio de Seguridad Pública. La misión: pasar de la red IT a la red OT, tomar el control de los sistemas que gobiernan los trenes y salvar a los pasajeros. Se desarrolló sobre Cyberium Arena.
Music by https://www.bensound.com/free-music-for-videos License code: WXVTW5QCXSGHVIIW Artist: Dollshade
2020 · PRIMERAS CLASES GRABADAS EN VÍDEO
De una crisis mundial a una nueva capacidad.
Cuando la COVID cerró las aulas, ThinkCyber empezó a grabar sus sesiones de formación, y eso cambió el modelo para siempre. Se acabó tener que detener a toda una unidad para reunirla en una sala, presencial o por Zoom, avanzando todos al mismo ritmo. Los organismos podían ahora formarse de forma autónoma (self-paced): cada agente aprendiendo en su propio turno, a su propio ritmo. La flexibilidad que los gobiernos siempre necesitaron, hecha realidad por obligación, y la forma en que la plataforma sigue funcionando hoy.

2021
Academia Nacional de Policía de Israel.
Sesiones inmersivas de simulador integradas en el plan de estudios de la academia: nuevos agentes que llegan al terreno preparados en ciberseguridad.

2023 · CERT NACIONAL
En representación del Estado de Israel en Cybertech Africa.
El CERT nacional adoptó la plataforma para su programa avanzado de formación cibernética, y ThinkCyber presentó la metodología Profile · Train · Drill en Cybertech Africa, en representación del Estado.

2025 · DIRECCIÓN NACIONAL DE CIBERSEGURIDAD · CERT-IL
El CERT nacional formó a sus propios analistas de SOC en la plataforma.
Durante dos jornadas intensivas, más de 80 analistas de nivel 1 y nivel 2 de la Dirección Nacional de Ciberseguridad —el organismo que defiende las redes nacionales del Estado— completaron el CERT-IL Advanced Cyber Course en SOC Digital Forensics and Incident Response: identificación de rastros, investigación de red y de malware, y escenarios de incidente en vivo, cada ejercicio de forma práctica sobre Cyberium Arena. Cuando un CERT nacional forma a sus propios defensores de primera línea en su plataforma —y emite un certificado de reconocimiento por ello—, la cuestión de la credibilidad queda zanjada.
Dirección Nacional de Ciberseguridad de Israel (CERT-IL): curso SOC Digital Forensics & Incident Response, certificado de reconocimiento.


2026 · TESDA · FILIPINAS
Una agencia gubernamental nacional forma a su propio equipo cibernético.
En octubre de 2026, TESDA —la Technical Education and Skills Development Authority del Gobierno de Filipinas— formó a su propio equipo de TIC en un taller práctico de dos días en Manila sobre Cyberium: análisis de red y de tráfico, investigación de logs, conceptos de escaneo y de malware. No eran estudiantes, sino el propio personal de la agencia. La prueba de que el trabajo está vigente, y lejos de casa.


No por donde cabría esperar. Incluso las unidades de gobierno y defensa empiezan por el Entry Bundle: las bases más un programa de Nivel 3 que ellas eligen. Porque al llegar al Nivel 3 ya cuentan con capacidad real en análisis forense, SOC o investigación. A partir de ahí, cada unidad construye el itinerario que su misión necesita.
— LA FORMACIÓN QUE HAY DETRÁS
Por dónde empiezan realmente las agencias nacionales.
Análisis forense digital para investigadores
Evidencias de ordenadores y redes, para equipos policiales y de investigación.
-
Investigar máquinas Windows y Linux
-
Leer el tráfico de red y reconstruir la cronología
-
Redactar conclusiones que otra persona pueda seguir
OSINT para investigadores
Localizar personas e infraestructuras a partir de fuentes abiertas, para unidades de inteligencia.
-
Investigar un objetivo solo con fuentes públicas
-
Conectar lo hallado con las evidencias
-
De forma práctica, con herramientas reales
Crear una unidad cibernética desde cero
Partir de personas sin experiencia previa y terminar con un equipo blue y red operativo.
-
Las bases en común y, después, la selección
-
Defensores y atacantes, formados en paralelo
-
Un registro de lo que cada operador sabe hacer
Cualquier itinerario puede acortarse, ampliarse o combinarse. Ver el catálogo completo →
— PARA SU RED
Vea su red. Forme a quienes la defienden.
Specto+ muestra a una agencia qué máquinas hay realmente en su red, a cuáles podría llegar un atacante y qué conviene corregir primero. Funciona sobre el propio hardware de la agencia, como una única máquina virtual, no como un servicio en la nube. Para entornos sensibles, nada sale hasta que usted decide a dónde va. Los hallazgos se convierten en formación: esas mismas exposiciones reales se convierten en los escenarios con los que se entrenan sus propios analistas.

1 VM
En su hardware.
En su red.
En sus términos.
— METODOLOGÍA
Profile. Train. Drill.
La formación se construye sobre el perfil de la unidad, no sobre un temario genérico. Terminales reales, casos reales y escenarios extraídos de actividad real de amenazas. Cada módulo termina con un Lab Test práctico; cada programa termina con su scenario: el examen final. Es el mismo método que ThinkCyber presentó en representación del Estado en Cybertech Africa.
9,6 / 10
valorado por los participantes en un taller gubernamental
La confianza para analizar una red subió de 4,2 a 7,3 sobre 10 durante la sesión.
— PUESTA EN MARCHA
De la firma a los primeros resultados.
Los mismos pasos siempre, ya sean veinte agentes o un programa nacional. Impartido por nuestros formadores, o por los suyos una vez que los formamos.
01 Su espacio
Su agencia dispone de su propio espacio en la plataforma, bajo su propio nombre.
02 Su personal
Envíe la lista de participantes. Se crean las cuentas y se envían los correos de bienvenida.
03 Sesión inicial
Una sesión muestra a los participantes la plataforma y lo que se espera de ellos.
04 Práctica
Los participantes comienzan los laboratorios. El formador sigue cada resultado en el panel.
05 El hito
Un taller, una jornada de misión o un CTF reúne a toda la unidad.
06 Informe y próximos pasos
Un informe sobre el desempeño de la unidad, con opciones para lo que viene después.

Cuando se necesita una credencial, siete programas permiten una certificación opcional City & Guilds Assured, un organismo certificador con 140 años de historia y reconocido por empleadores en más de 80 países. Un examen supervisado y basado en scenario, en el mismo terminal en el que el estudiante se formó.